Amazon Prime ya llega con sus grandes ofertas, pero cuidado con dolores de cabeza y de bolsillo

Mientras Amazon se prepara para los Prime Big Deal Days, su evento Prime Day de otoño que se celebrará del 6 al 7 de octubre, los ciberdelincuentes ya están aprovechando la expectación que rodea a uno de los mayores eventos de compras en línea del año. Nuevos hallazgos de Check Point Research revelan un aumento significativo de dominios relacionados con Amazon, junto con campañas de phishing y sitios web maliciosos diseñados para atacar a los compradores en línea.
Los registros de dominios relacionados con Amazon siguen en aumento.
Check Point Research observó un aumento constante en los dominios registrados relacionados con Amazon y Prime Day en los meses previos al evento. Los nuevos registros de dominios relacionados con Amazon y Prime Day aumentaron durante tres meses consecutivos, pasando de 905 en julio de 2026 a 1284 en septiembre de 2026, lo que representa un incremento del 42 %. Esta cifra de septiembre también supone un aumento del 37 % interanual con respecto a septiembre de 2025 (937 dominios), lo que indica una aceleración en la actividad de registro a medida que se acerca el Prime Day de otoño.
En septiembre de 2026, el 6,5 % de los dominios recién registrados relacionados con Amazon y el Prime Day fueron clasificados como maliciosos o sospechosos por Check Point ThreatCloud (uno de cada 16 dominios nuevos), lo que confirma que la actividad de amenazas en torno a la marca Amazon está muy activa mucho antes del Prime Day de otoño.
Infraestructura maliciosa que se aprovecha de la marca Amazon.
Entre los dominios maliciosos representativos registrados entre julio y septiembre de 2026, dirigidos específicamente a la marca Amazon Prime y clasificados como maliciosos por Check Point ThreatCloud AI, se incluyen:
· soporte-amazonprime[.]com
· primevideoamazon[.]com
· videoamazonprime[.]com
· prime-amazonfr[.]com
· amazonprimeusa[.]com
· amazonprimewindows[.]com·
Además, se han detectado numerosas páginas de inicio de sesión falsas de Amazon dirigidas a usuarios de varios países, como Japón, Vietnam y el Reino Unido, tal como se puede apreciar en los ejemplos a continuación. El objetivo final de estos ataques es el robo de credenciales de Amazon, información de pago y datos personales.
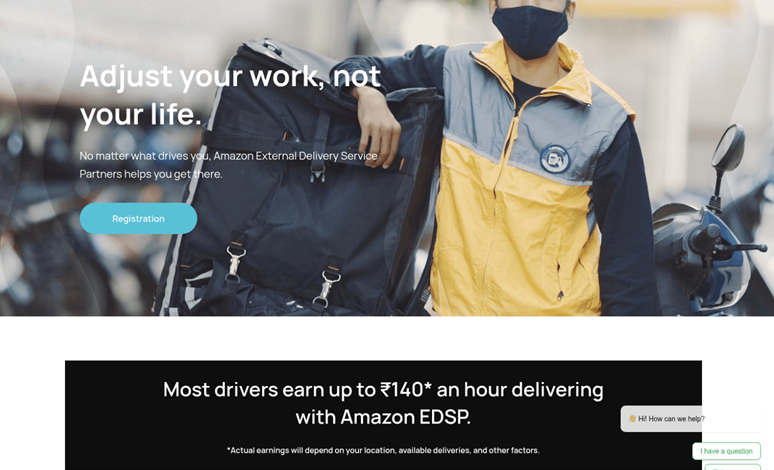
Check Point Research también caracterizó campañas coordinadas de infraestructura maliciosa. Un grupo, denominado Red Numerada AmazonShopping/ShoppingOnAmazon , constaba de once dominios relacionados, diez de los cuales fueron clasificados como maliciosos. Es probable que la infraestructura esté diseñada para imitar tiendas en línea y procesos de pago con el fin de obtener credenciales e información de pago. Una segunda campaña, denominada Dominios Numerados AmazonGlobal , incluía cinco dominios con una estructura similar dirigidos a compradores internacionales, todos ellos identificados como maliciosos. Otros ejemplos encontrados incluyen sitios web falsos de tiendas Amazon en Alemania y Japón, e incluso un sitio web dirigido al programa de socios de entrega en India. Esto demuestra la gran diversidad del público objetivo en torno a Amazon y el Prime Day.
Campañas de phishing dirigidas a compradores del Prime Day
Además de los dominios maliciosos, los investigadores detectaron correos electrónicos de phishing que suplantaban la identidad de las comunicaciones y los servicios de Amazon durante septiembre de 2026, los cuales fueron bloqueados por Check Point Email Security. Algunos ejemplos incluían correos electrónicos
fraudulentos con mensajes como afirmaciones sobre tarjetas de regalo gratuitas o alertas de que la cuenta del usuario había sido bloqueada.
Estas campañas intentan generar urgencia y animar a los destinatarios a hacer clic en enlaces maliciosos o a proporcionar información personal. Otras campañas pueden incluir software malicioso disfrazado de facturas, notificaciones de entrega o comunicaciones relacionadas con reembolsos.
El creciente uso de la IA generativa también dificulta la detección de estas estafas. Las herramientas de IA permiten a los ciberdelincuentes producir rápidamente mensajes de phishing bien redactados y localizados, así como sitios web réplica convincentes a gran escala, eliminando muchas de las señales de alerta tradicionales, como errores ortográficos o frases poco naturales, en las que los compradores han confiado durante mucho tiempo para identificar el fraude.
Los ciberdelincuentes siguen aprovechándose de los principales eventos de compras.
El Prime Day de otoño, también conocido como Prime Day de octubre o Prime Big Deal Days, se celebra del 6 al 7 de octubre de 2026 y representa el segundo gran evento de descuentos del año de Amazon a nivel mundial. Este evento concentra un enorme volumen de compras, canjes de tarjetas regalo e inicios de sesión en cuentas en tan solo 48 horas, convirtiéndose en un foco recurrente de ciberataques con fines lucrativos en todo el mundo. Además, impulsa un volumen ingente de pagos online a través de plataformas bancarias y de procesamiento de transacciones financieras, mientras que los minoristas optimizan sus tiendas online para gestionar este aumento repentino de actividad; condiciones que históricamente se traducen en una mayor presión de ataque contra estos sectores.
Los ciberataques contra las organizaciones de servicios financieros —la infraestructura bancaria y de pagos que gestiona las compras del Prime Day— han ido en aumento de forma constante en el período previo al evento, alcanzando un promedio de 2650 ataques semanales por organización en septiembre de 2026, un incremento del 14 % con respecto a agosto y del 66 % interanual. Este aumento interanual supera con creces el incremento del 48 % observado en todos los sectores a nivel mundial durante el mismo período, lo que intensifica el riesgo en torno a estos servicios antes de las rebajas de octubre. La tendencia mensual también muestra un aumento sostenido de la actividad de ataque en todo el sector, con un incremento constante desde mayo de 2026 y un repunte significativo en septiembre.
Además, dado que los minoristas, los mercados en línea y los vendedores de productos electrónicos que gestionan la venta del Prime Day de otoño registraron un promedio de 2.578 ataques semanales por organización en septiembre de 2026, lo que supone un aumento significativo del 22 % con respecto al mes anterior y del 52 % con respecto al año anterior.
“A medida que los grandes eventos comerciales atraen a millones de consumidores y generan un volumen significativo de transacciones en línea, los ciberdelincuentes siguen explotando el aumento de la interacción digital mediante la suplantación de identidad de marcas, campañas de phishing y sitios web fraudulentos. Para los minoristas, los proveedores de pago y las instituciones financieras, esto refuerza la importancia de identificar y bloquear dominios maliciosos e intentos de phishing antes de que lleguen a los clientes, en lugar de reaccionar una vez que el daño ya está hecho”, explica Ángel Salazar, Gerente de Ingeniería de Canales en América Latina de Check Point Software.
Cómo comprar de forma segura durante el Prime Day
Check Point Research recomienda tomar las siguientes precauciones durante el Prime Day y otros eventos de compras de temporada:
· Acceda a Amazon directamente a través del sitio web oficial o la aplicación móvil.
· Evite hacer clic en los enlaces que aparecen en correos electrónicos, mensajes de texto o anuncios en redes sociales no solicitados.
· Verifique cuidadosamente las URL de los sitios web antes de ingresar sus credenciales o información de pago.
· Habilite la autenticación multifactor siempre que esté disponible.
· Desconfía de las ofertas que generan urgencia o que parecen inusualmente atractivas.
· No te fíes únicamente de los errores ortográficos o gramaticales para detectar estafas, ya que los mensajes y sitios web generados por IA pueden parecer pulidos y profesionales.
· Supervise la actividad bancaria y de la tarjeta de pago después de realizar compras en línea.
La actividad de amenazas durante el Prime Day ya está en marcha.
El Prime Day sigue siendo uno de los eventos de compras en línea más grandes del mundo, pero también una oportunidad cada vez más atractiva para los ciberdelincuentes. Con la aparición continua de dominios maliciosos con temática de Amazon y las campañas de phishing ya activas antes del evento de octubre, los consumidores deben mantenerse alerta y verificar la legitimidad de las comunicaciones, los sitios web y las ofertas antes de tomar cualquier decisión. A medida que aumenta la actividad de compra, combinar la concienciación del usuario con un enfoque preventivo, deteniendo las amenazas antes de que lleguen a los compradores, sigue siendo una de las defensas más efectivas contra el fraude, el robo de credenciales y las estafas en línea